
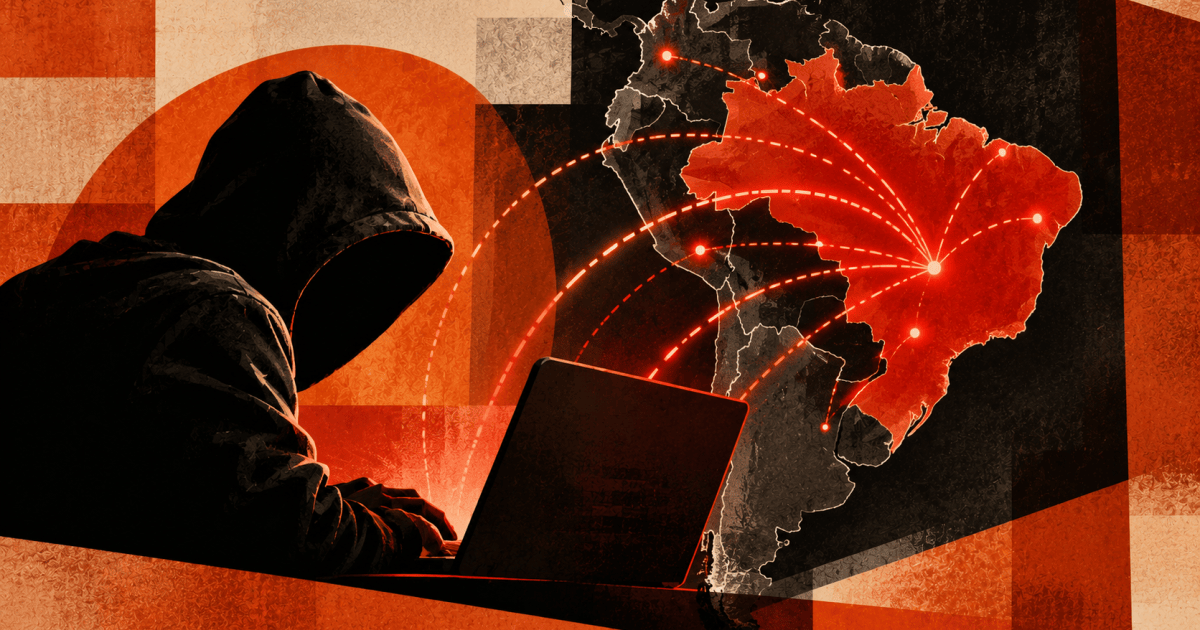

O Brasil continua sendo o principal alvo de ataques hackers na América Latina. Um relatório da NETSCOUT apontou que, no primeiro semestre deste ano, foram 1,1 milhão de tentativas de ataque DDoS na região. Desse número, quase metade (487 mil) foram direcionados ao Brasil.
Ataques DDoS (Distributed Denial of Service, ou Negação de Serviço Distribuída) são tentativas de derrubar um serviço online, site ou servidor por meio de tentativas excessivas de acesso ou solicitações. Isso causa uma sobrecarga no sistema.
Peru, Argentina, Chile e Equador também aparecem entre os cinco países mais visados da América Latina.
Segundo o “Relatório de Inteligência sobre Ameaças de Negação de Serviço Distribuída”, os ataques no Brasil no primeiro semestre de 2026 representaram um aumento de 3,56% em relação ao semestre anterior.
A duração média dos ataques no país foi de 59,31 minutos.
O levantamento analisou 209 países, nas regiões da AMérica Latina, Ásia-Pacífico, Europa, Oriente Médio e África, e América do Norte. Foram mais de 9,1 milhões de ataques DDoS registrados no total no período.
Principais setores afetados
No Brasil, o setor mais impactado foi o de operadores de telecomunicações sem fio (exceto via satélite), que registrou mais de 141 mil ataques no período.
Serviços de hospedagem/infraestrutura de computação vieram na sequência, com 50 mil ataques, seguido de operadores de telecomunicações com fio (28 mil).
A maior duração média de ataques foi no setor de lojas de brinquedos e jogos de hobby. Apesar de ter registrado apenas pouco mais de 2 mil casos, o tempo médio entre detecção e solução foi de 735 minutos.
Em comparação, o menor tempo médio foi no setor de serviços de consultoria em distribuição e logística, com 2.500 casos e média de 13 minutos por ataque.
O relatório ainda apontou que ataques curtos, com duração de um minuto ou menos, quase dobraram sua participação desde o segundo semestre de 2023.
Ataques mais comuns
Segundo o levantamento, o método mais comum de ataque DDoS foi o de caminho direito (direct-path), com 64% dos casos. Nesse ataque, os cibercriminosos sobrecarregam o alvo com tráfego malicioso por meio de IPs reais de dispositivos comprometidos, criando um fluxo contínuo.
O carpet-bombing (bombardeio massivo) também foi destaque, com participação subindo 3,97% dos casos no semestre anterior para 4,54% no primeiro semestre deste ano. Nesse caso, em vez de focar em um único hospedeiro, o tráfego malicioso vai para um bloco inteiro de endereços IPs, como uma rede.
A conclusão do relatório é que equipes de defesa precisam continuar se preparando para uma intensidade de ataques cada vez maior.
Acompanhe Economia nas Redes Sociais
Conteúdo reproduzido originalmente em: CNN Brasil por vitoriagomez.